
مهندسی اجتماعی چیست؟ انواع حملات، روشهای فریب و راههای پیشگیری
از فیشینگ و پیامکهای جعلی تا جعل هویت و فریبهای روانشناختی؛ با روشهایی آشنا شوید که مهاجمان برای سوءاستفاده از اعتماد کاربران به کار میگیرند و یاد بگیرید چگونه در برابر آنها از خود محافظت کنید.
گاهی هدف اولیهی مهاجمان، دستگاهها و آسیبپذیری آنها نیست؛ افراد هستند. پیدا کردن یک نفر که در اثر ناآگاهی یا غفلت، عمل مدنظر مهاجم را انجام دهد (مثلاً باز کردن یک فایل حاوی ویروس)، گاهی آسانتر از تلاش برای پیدا کردن یک راه فنی برای نفوذ است و به دانش فنی چندانی هم نیاز ندارد. این داستان آنقدر در دنیای مجازی فراگیر است که یک نام بهخصوص برایش وجود دارد: «مهندسی اجتماعی».
مهندسی اجتماعی چیست؟
شاید عنوان «مهندسی اجتماعی» برایتان جدید باشد اما با مفهومش بارها سروکار داشتهاید. مهندسی اجتماعی یکی از اساسیترین مفاهیم در دنیای امنیت سایبر است. سادهترین تعریفش هم این است: «فریبدادن افراد برای دریافت اطلاعات، گرفتن دسترسی یا انجام کاری که به نفع مهاجم است». مهاجم، مهندسی اجتماعی را به کار میگیرد تا از طریق بازی با احساسات بتواند از آسیبپذیریهای سیستم سوءاستفاده کند یا اطلاعاتی به دست آورد.
چند نمونه از کارهایی که یک مهاجم میتواند از طریق یک حمله مهندسی اجتماعی، شما را به انجام آنها ترغیب کند:
بهاشتراکگذاری اطلاعاتی که نباید به اشتراک بگذارید.
دانلود کردن اپلیکیشنی که نباید دانلود کنید.
بازدید از یک صفحه وب که نباید از آن بازدید کنید.
فرستادن پول یا ارز مجازی از طریق کیف پول مجازی شما برای افراد ناشناس.
تفاوت مهندسی اجتماعی با هک فنی
هدف اصلی در مهندسی اجتماعی، نفوذ به ذهن و رفتار انسانهاست. مهاجم سعی میکند با تکنیکهایی مثل فریب، اعتمادسازی یا ایجاد حس فوریت، کاری کند تا فرد اطلاعات حساس را بگوید، روی لینک کلیک کند یا دسترسی بدهد.
اما در هک فنی هدف، سیستمها، نرمافزارها، شبکهها یا سختافزار است. مهاجم از آسیبپذیریهای فنی سوءاستفاده میکند و بدون نیاز به همکاری مستقیم کاربر، وارد سیستم میشود.
تکنیکهای روانشناختی
کلاهبردارها از تکنیکهای روانشناختی متعددی استفاده میکنند. برخی از مؤثرترین تکنیکها را اینجا بررسی میکنیم:
ایجاد فوریت: مهاجم کاری میکند که احساس کنید وقت ندارید فکر کنید.
مثال: پیام شامل این نوع جملات است: «حساب شما تا ۱۰ دقیقه دیگر مسدود میشود» یا «همین حالا اطلاعات خود را تأیید کنید».
چرا مؤثر است؟ چون عجله، فرصت بررسی و فکر کردن را میگیرد و فرد بیشتر به تصمیمهای سریع و غریزی روی میآورد.
سوءاستفاده از ترس: القای حس از دست رفتن پول، حساب کاربری، اطلاعات یا موقعیت شغلی.
مثال: پیام شامل این نوع جملات است: «حساب بانکی شما هک شده است» یا «فعالیت مشکوکی در حساب شما شناسایی شده است».
چرا مؤثر است؟ چون ترس باعث میشود موضوع را دقیق بررسی نکنیم و صرفاً به «رفع فوری خطر» توجه کنیم.
ایجاد طمع و وسوسه: وعده پول، جایزه، تخفیف یا فرصت ویژه.
مثال: پیام شامل این نوع جملات است: «شما برنده جایزه شدهاید» یا «50 درصد تخفیف فقط برای امروز، این فرصت را از دست ندهید».
چرا مؤثر است؟ مهاجم میل طبیعی انسان به کسب سود و از دست ندادن فرصت را هدف میگیرد.
سوءاستفاده از اعتماد: مهاجم خود را به جای یک فرد یا سازمان معتبر جا میزند.
مثل بانک، پلیس، مدیر شرکت یا پشتیبانی یک پلتفرم.
چرا مؤثر است؟ ما معمولاً به افراد و نهادهایی که معتبر به نظر میرسند، سریعتر اعتماد میکنیم.
ایجاد حس کنجکاوی:گاهی مهاجم فقط کاری میکند که شما کنجکاو شوید.
مثال: پیام شامل این نوع جملات است: «عکسهای شما منتشر شده» یا «باور نمیکنید چه کسی این ویدئو را دیده است».
چرا مؤثر است؟ گاهی صرفاً یک لحظه احساس کنجکاوی کافی است تا فرد کلیک کند یا یک کار مدنظر هکر را انجام دهد.
ایجاد حس صمیمیت و آشنایی:مهاجم خود را دوست، همکار یا فردی آشنا معرفی میکند یا از اطلاعات شخصی شما استفاده کند.
چرا مؤثر است؟ ما به پیامهایی که آشنا به نظر برسند یا از طرف افراد آشنا باشند، بیشتر اعتماد میکنیم.
حمله شخصیسازیشده
گاهی مهاجم روی یک فرد تمرکز میکند و حملهای مختص به آن شخص تدارک میبیند. در اینجا مراحل سهگانهای که مهاجم در عمل برای حمله خود تعریف میکند را بررسی میکنیم.
اول: تحقیق
مهاجم ابتدا یک فرد را انتخاب و سپس اطلاعات فعالیتها و زندگی او را جمعآوری میکند؛ مثل نام، شغل، محل کار، همکاران و علایق. به شبکههای اجتماعیِ او میرود، نامش را در موتورهای جستجو وارد میکند، حتی ممکن است به صورت فیزیکی رفتوآمدهای او را زیر نظر بگیرد.
هدف این مرحله، پیدا کردن بهترین راه برای نزدیک شدن به قربانی است.
فرض کنید مهاجم، آقای «الف»، مسئول امور مالی شرکت «ج» را به عنوان هدف انتخاب کرده است. سپس با بررسی اطلاعاتی که جمع کرده، به این نتیجه میرسد که اگر خودش را از طرف یک اداره حسابرسی بینالمللی معرفی کند، زمینه بهتری برای جلب اعتماد آقای الف فراهم میشود.
دوم: جلب اعتماد
در حملات شخصیسازیشده، گاهی لازم است مهاجم برای جلب اعتماد فرد، زمان زیادی را صرف کند و با هدف خود در ارتباط باشد. نوع ارتباط میتواند حضوری، تلفنی یا آنلاین باشد.
مثال آقای الف را در نظر بگیرید. شاید لازم باشد مهاجم برای جلب اعتماد او، یک ایمیل برایش ارسال کند یا یک برخورد اتفاقی با او در خیابان داشته باشد.
هدف این مرحله مشخص است: باید اعتماد قربانی جلب شود و نباید کسی به مهاجم شک کند.
سوم: اجرای حمله
پس از جلب اعتماد، نوبت به مرحله نهایی میرسد. مهاجم از قربانی میخواهد یک اقدام مشخص انجام دهد.
مثلاً اطلاعات محرمانهای ارسال کند، مبلغی را انتقال دهد یا فایلی را باز کند. در حملات شخصیسازیشده، درخواست مهاجم معمولاً متناسب با موقعیت قربانی طراحی میشود.
در مثال آقای الف، ممکن است مهاجم به دنبال اطلاعات محرمانه از وضعیت مالی شرکت باشد. شاید کوچکترین اطلاعاتی که در یک دوستی ساده بیان میشود هم کار او را راه بیاندازد!
حمله انبوه
گاهی هم مهاجم یک گروه بزرگ را به عنوان هدف انتخاب میکند. مثلاً همه کاربران یک بانک، کاربران یک شبکه اجتماعی، اعضای یک مجموعه ورزشی یا مشتریان یک فروشگاه اینترنتی.
در حمله انبوه پیامها عمومیتر و برای همه یکسان هستند. روی موضوعاتی تمرکز میشود که برای گروه هدف، جذاب یا نگرانکننده باشند؛ مثلاً: «حساب کوتاهمدت شما در بانک «ب» مسدود شد. برای فعالسازی روی لینک زیر کلیک کنید.»
مهاجم تلاش میکند در کوتاهترین زمان، اعتماد قربانی را جلب کند. برای این کار، معمولاً از مواردی مثل نام و لوگوی سازمانهای معتبر، لحن رسمی، موضوعات فوری و شماره یا آدرس جعلی که شبیه به منابع رسمی است، استفاده میشود.
اگرچه مهاجم پیام را برای تعداد بسیار زیادی از افراد میفرستد اما طبیعتاً همه قربانی نمیشوند. همان درصد بسیار کمی هم که فریب میخورند، برای مهاجم کافی است. درخواستهای مهاجم هم معمولاً مشابه این جملات هستند: «روی این لینک کلیک کنید»، «کد تأیید را وارد کنید»، «اطلاعات حساب خود را ثبت کنید»، «یک اپلیکیشن را نصب کنید».
روشهای حمله
حملات مهندسی اجتماعی را میتوان به روشهای مختلفی انجام داد. ما در ادامه چندین روش رایج و شناختهشدهتر را بررسی میکنیم:
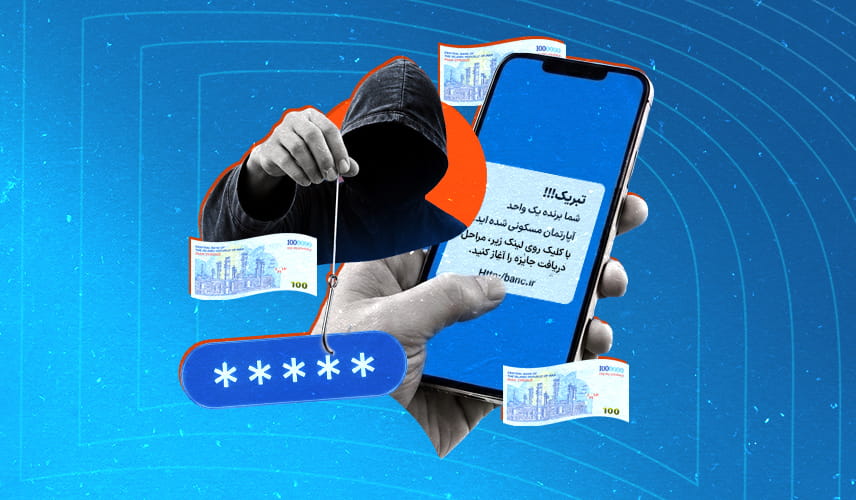
فیشینگ (Phishing): معروفترین و پرکاربردترین روش مهندسی اجتماعی است. فیشینگ یعنی فریبدادن کاربر با سایتهای جعلی، برای نفوذ یا سرقت اطلاعات مهم. برای نمونه ایمیلی دریافت میکنید که ظاهراً از طرف بانک است و از شما میخواهد برای رفع مشکل حساب، روی یک لینک آلوده کلیک کنید.
ویشینگ (Vishing):یعنی فریب قربانی از طریق تماس تلفنی و جعل هویت یک فرد یا سازمان معتبر. مثلاً فردی تماس میگیرد و خود را کارمند بانک معرفی میکند و از شما کد احراز هویت دو مرحلهای حساب را میخواهد.
یک روش احراز هویت و جلوگیری از حملاتی مثل ویشینگ، استفاده از امضای تماس است. با استفاده از این سرویس، هنگام تماس، نام و نام خانوادگی تماسگیرنده بهصورت خودکار روی گوشی دریافتکننده نمایش داده میشود. اینجا کلیک کنید تا در این باره بیشتر بخوانید.
اسمیشینگ (Smishing):به ارسال پیامهای فریبنده از طریق پیامک یا پیامرسانها با هدف تحریک کاربر به انجام یک کار، اسمیشینگ گفته میشود. برای مثال، پیامکی دریافت میکنید که میگوید «بسته اینترنت شما در حال اتمام است؛ برای تمدید روی لینک کلیک کنید».
سناریوسازی فریبکارانه (Pretexting): مهاجم یک داستان یا سناریوی دروغین میسازد تا اعتماد فرد را به خود جلب کند. برای مثال، فردی خود را کارمند پشتیبانی بانک معرفی میکند و میگوید برای رفع مشکل حساب شما به برخی اطلاعات نیاز دارد.
حملات مبتنی بر تعامل فیزیکی: دسترسی به اطلاعات یا سیستم قربانی از طریق حضور فیزیکی در نزدیکی او یا دستگاههایش. مثلاً فردی هنگام وارد کردن رمز عبور، از روی شانه شما به صفحه گوشی نگاه میکند و رمزتان را میبیند.
هانیترپ (Honey Trap):یعنی سوءاستفاده از احساسات قربانی و ایجاد یک رابطه عاطفی با او برای فریب و به دست آوردن اطلاعات. فرض کنید فردی در فضای آنلاین با قربانی رابطه دوستانه یا عاطفی برقرار میکند و پس از جلب اعتماد، اطلاعات شخصی یا محرمانه او را میگیرد.
بیتینگ (Baiting): یعنی طعمهگذاری از طریق یک پیشنهاد وسوسهکننده. مثلاً یک فلشمموری با برچسب «حقوق کارکنان» در محل کار رها میشود تا یک کارمند غافل یا کنجکاو آن را به سیستم خود متصل کند.
امن بمانید
امن ماندن در برابر حملات مهندسی اجتماعی کار سختی نیست. این چند توصیه به شما کمک میکند تا مهاجمان را ناکام بگذارید:
همیشه از هویت طرف مقابل، مطمئن شوید.
اگر کسی خود را کارمند بانک معرفی کرد، به این معنا نیست که حتماً کارمند بانک است!
هیچوقت اطلاعات حساس (مانند رمز) را از طریق تلفن یا ایمیل منتقل نکنید.
اگر کسی اطلاعات محرمانه از شما درخواست کرد، به احتمال زیاد کلاهبردار است.
مراقب بازیهای احساسی مهاجمان باشید؛ آنها همیشه یک بازی احساسی جدید در آستین دارند.
همیشه آرامش خود را حفظ کنید، منطقی فکر کنید و در تصمیمگیری عجله نکنید.
نسبت به لینکهای دریافتی شکاک باشید.
لینک دریافتی از فرستندهی نامعلوم، قابل اعتماد نیست.
سوالات متداول (FAQ)
در پایان به برخی از پرتکرارترین پرسشها در مورد مهندسی اجتماعی پرداختهایم. اگر سؤال شما در میان این پرسشها نیست، در بخش نظرات بپرسید تا پاسخ دهیم.
۱- آیا مهندسی اجتماعی فقط در فضای آنلاین رخ میدهد؟
خیر. مهندسی اجتماعی میتواند بهصورت حضوری، تلفنی یا حتی از طریق تعاملات فیزیکی مثل نگاه کردن به صفحه نمایش یا دزدیدن یادداشتها انجام شود. در متن نیز به «حملات مبتنی بر تعامل فیزیکی» اشاره شده است.
۲- آیا افراد آگاه هم ممکن است قربانی مهندسی اجتماعی شوند؟
کاملاً. زیرا مهاجمان از تکنیکهای روانشناختی مانند ایجاد ترس، فوریت یا کنجکاوی به روشهای کاملاً خلاقانهای استفاده میکنند که میتواند لحظهای قضاوت فرد را مختل کند. پس حتی افراد آگاه هم ممکن است لحظه بیدقتی کنند و فریب بخورند.
3- با یک تماس مشکوک چگونه باید برخورد کرد؟
اگر ادعا کرد یک شخص آشنا است: برای راستیآزمایی سؤالاتی بپرسید که فقط آن شخص میداند یا تماس را قطع کنید و با خود آن شخص تماس بگیرید.
اگر ادعا کرد از طرف یک سازمان است: سؤالاتی بپرسید که فقط اعضای آن سازمان میدانند یا تماس را قطع کنید و با شمارهی رسمی آن سازمان تماس بگیرید.
در هر صورت، بدون راستیآزمایی، هیچ اطلاعات حساسی را فاش نکنید.
اگر این مطلب مفید بود، لطفاً آن را با دیگران به اشتراک بگذارید. همین کار ساده میتواند افراد بیشتری را نسبت به تهدیدهای دیجیتال آگاه و از سوءاستفادههای مجرمان سایبری جلوگیری کند.
همچنین برای آشنایی با نکات کاربردی، آموزشهای بهروز و راهکارهای افزایش امنیت در فضای دیجیتال، بخش امنیت دیجیتال بلاگ همراه اول را دنبال کنید.
ثبت دیدگاه
دیدگاهها
هیچ نظری وجود ندارد.