
احراز هویت دومرحلهای چیست؟ راهنمای کامل فعالسازی و افزایش امنیت حساب
با انواع روشهای احراز هویت دومرحلهای، نحوه عملکرد کدهای تأیید و راههای مقابله با فیشینگ و سرقت حساب آشنا شوید و امنیت حسابهای آنلاین خود را افزایش دهید.
زمانی یک رمز عبور قوی برای محافظت از حسابها کافی بود. اما امروز اتکای کامل به رمز عبور نه امن است و نه عاقلانه. به همین دلیل، بسیاری از سرویسها از قابلیتی استفاده میکنند که رمز عبور را تکمیل میکند و گاهی حتی جایگزین آن میشود. نام این قابلیت "احراز هویت دومرحلهای" است.
اما احراز هویت دومرحلهای چیست؟ چه مزایا، مخاطرات و انواعی دارد؟
چرا احراز هویت؟
ایراد بزرگ رمز عبور این بود که هرکس آن را میدانست و یا حتی حدس میزد، وارد حسابتان میشد. البته از جایی به بعد، به حدس هم نیازی نبود. با هک شدن سایتهای مختلف، اطلاعات و دادههای موجود روی سرورهای آنها، در اینترنت افشا شد. خبر بد اینکه رمز عبور کاربران هم بخشی از این اطلاعات بود.
این افشاها باعث شد حتی رمزهای پیچیده هم امن نباشند؛ چون ممکن بود در نشت بعدی دادهها لو بروند.
به همین دلیل، روشهای مطمئنتری برای ورود به حسابهای کاربری به وجود آمد. روشهایی که به سادگی لو نرود و جلوی ورود هر کسی جز خود صاحب حساب را بگیرد.
احراز هویت دو مرحلهای
احراز هویت دومرحلهای (2FA) یعنی به جز رمز عبور، یک مرحله دیگر هم برای احراز هویت و ورود به یک سایت نیاز است. این مرحله دوم، غالباً یک کد پویا است که برای شما پیامک میشود یا از طریق یک اپلیکیشن ایجاد رمزعبور پویا (اپلیکیشن رمزساز)، ایجاد میشود.
گاهی هم برای ورود بیش از دو مرحله لازم است که به آن احراز هویت چندمرحلهای (MFA) میگویند.
انواع روشهای احراز هویت
این روشها گاهی بهتنهایی و گاهی به صورت ترکیبی استفاده میشوند:
1- کد یک بار مصرف پیامکی (SMS OTP): رایجترین نوع در ایران است. یک کد موقت چندرقمی برایتان پیامک میشود که پس از مدت زمان بسیار کوتاهی (معمولاً یک دقیقه) منقضی میشود. مانند رمز پویا برای پرداخت اینترنتی یا کد ورود به یک پیامرسان.
2- کد یک بار مصرف ایمیلی (Email OTP): دقیقاً ویژگیهای کد پیامکی را دارد با این تفاوت که این کد به ایمیل شما فرستاده میشود.
3- اپلیکیشنهای رمزساز (Authenticator Apps): این برنامهها روی گوشی هوشمند نصب میشوند و معمولاً هر 30 ثانیه، یک رمز یک بار مصرف جدید تولید میکنند.
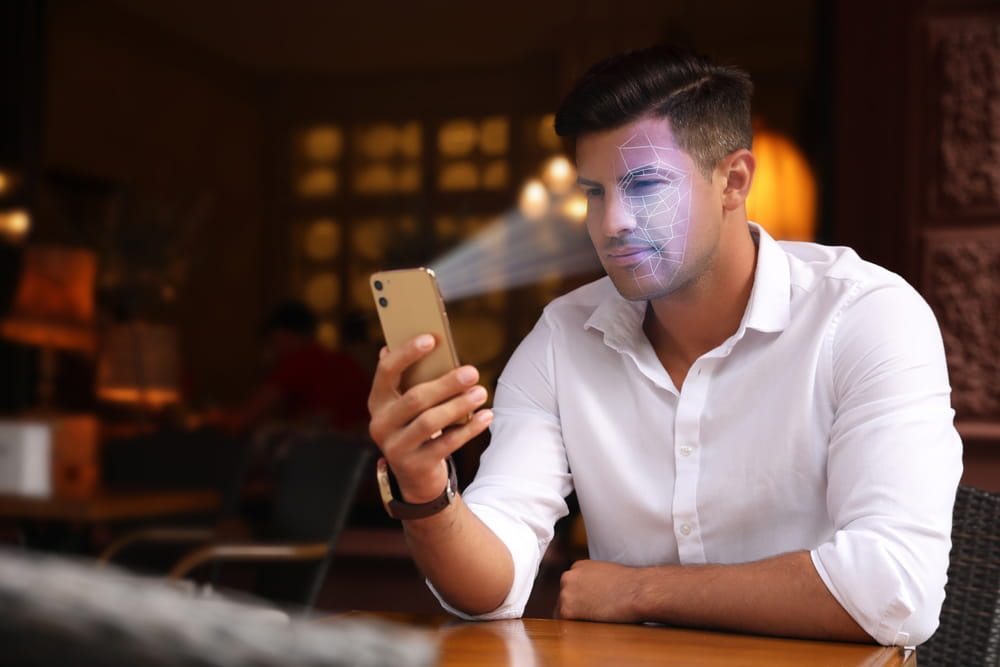
4- بیومتریک (زیستی): از ویژگیهای منحصربهفرد فیزیولوژیک یا رفتاری فرد برای احراز هویت او استفاده میشود.
در این روش از اثر انگشت، تشخیص چهره و اسکن چشم به عنوان فاکتورهایی برای احراز هویت استفاده میشود.
5- تاییدیه مستقیم روی گوشی: این روش معمولاً هنگام ورود از طریق یک دستگاه جدید استفاده میشود. پیامی بر روی صفحه گوشی شما ظاهر میشود که غالباً بهصورت بله و خیر میپرسد که آیا خود شما در حال ورود هستید یا نه.
6- تماس صوتی (Voice Call OTP): با شما تماس میگیرند و یک کد برای شما خوانده میشود تا آن را وارد کنید.
7- کلید امنیتی فیزیکی: گاهی برای تاییدیه ورود، باید یک فلشمموری یا یک سختافزار فیزیکی دیگر را به سیستم متصل کنید.
کد پشتیبان چیست؟
اگر با هیچیک از روشها نتوانستید وارد حساب خود شوید، کد پشتیبان (Backup Code) چاره کار شماست. این کدها را در موقع دسترسی به حساب، باید از بخش امنیت حساب بردارید و برای روز مبادا در مکانی امن ذخیره کنید. تا لحظه نگارش این مطلب، فقط برخی از پلتفرمها این نوع کد را ارائه میدهند.
حفاظت از کد تأیید
کد تأیید را هیچوقت، به هیچ طریقی و تحت هیچ شرایطی به کسی ندهید. هرکس این کد را داشته باشد، ممکن است وارد حسابتان شود و از آن سوءاستفاده کند. پس افراد زیادی با انواع روشها به دنبال به دست آوردن کد تایید شما هستند. باید هوشیار باشید. در ادامه چند ترفند هکرها را شرح خواهیم داد.
کد تأیید ناخواسته
آیا پیامک یا ایمیل حاوی کد تأیید دریافت کردهاید اما روحتان هم از ماجرا خبر ندارد؟ هر وقت این اتفاق برایتان افتاد، یعنی یک نفر رمز عبور شما را دارد و در حال تلاش برای ورود به حسابتان است.
به سرعت رمز عبور خود در آن پلتفرم و همچنین رمزهای عبور مشابه خود در تمام پلتفرمهای دیگر را عوض کنید. همچنین دستگاههایی که به حساب شما دسترسی دارند را بررسی کنید و دستگاههای ناشناس را حذف کنید. برای این کار معمولاً باید به بخش امنیت (Security) حساب خود بروید و دستگاههای متصل (Your Devices یا Active sessions) را بررسی کنید.
دور زدن احراز هویت
استفاده از 2FA امنیت حساب را به میزان بسیار زیادی افزایش میدهد اما تضمین نمیکند. زیرا شیادها همواره راههای جدیدی برای دور زدن آن و ورود به حساب شما هستند.
برخی از ترفندهای شناختهشده شیادها در ادامه آمده است:
· فیشینگ: یعنی فریبدادن کاربر با پیامها یا سایتهای جعلی برای سرقت اطلاعات مهم مثل رمز عبور، اطلاعات بانکی یا کد تأیید.
مثلاً یک لینک را تصور کنید که در قالب یک پیامک یا ایمیل دریافت کردهاید. پیام سعی کرده متقاعدتان کند که از طرف پلفترم اصلی (بانک، شبکه اجتماعی و ...) است تا با خیال راحت روی لینک کلیک و اطلاعاتتان را (شامل رمز عبور و رمز پویا) وارد کنید. بلافاصله هکرها از همین اطلاعات برای ورود به حسابتان استفاده میکنند.
· مهندسی اجتماعی: یعنی فریبدادن کاربر برای دریافت اطلاعات، گرفتن دسترسی یا انجام کاری که به نفع مهاجم است.
در مهندسی اجتماعی خبری از لینک یا سایت جعلی نیست؛ هکر مستقیماً با تماس تلفنی یا بهصورت حضوری شما را فریب میدهد. بهطور مثال با شما تماس میگیرد و با ادعاهایی مثل "شما در یک قرعهکشی برنده شدهاید" از شما اطلاعات محرمانه میخواهد.
محافظت از گوشی
همیشه احتمال دارد گوشی تلفن همراه شما گم یا سرقت شود یا حتی بدون دلیل از کار بیفتد. مطمئن شوید برای حسابهای حساستان (مانند ایمیل یا کیف پول مجازی) چندین روش متفاوت احراز هویت را فعال کردهاید. کدهای پشتیبان را هم یادداشت کنید و آنها را در مکانی امن (مثل گاوصندوق) نگاهداری کنید.
سوالات متداول (FAQ)
در پایان به برخی از پرتکرارترین پرسشها در مورد احراز هویت دومرحلهای پرداختهایم. اگر سؤال شما در میان این پرسشها نیست، میتوانید در بخش نظرات بپرسید تا پاسخ دهیم.
1. چگونه این قابلیت را فعال کنم؟
معمولاً در بخش تنظیمات هر پلتفرمی، میتوانید روشهای متفاوتی را برای احراز هویت فعال کنید. اگر سرویس شما مربوط به امور حساسی مانند امور مالی باشد، احتمالاً بیش از یک روش در دسترس باشد. توصیه میکنیم همهی روشها را فعال کنید.
2. بهترین روش احراز هویت کدام است؟
بیومتریک یا همان زیستی. اما دیگر روشهای تایید دومرحلهای نیز امنیت بالایی دارند.
3. استفاده از این روش، امنیت حساب را تضمین میکند؟
خیر. همیشه باید هوشیار باشید و توصیههای امنیت سایبری را دنبال کنید.
4. فعال کردنش چقدر طول میکشد و آیا هزینه دارد؟
از ابتدا تا انتهای فرآیند فعال کردن، زیر یک دقیقه از شما زمان میگیرد. هیچوقت و هیچکجا هزینه ندارد و همیشه رایگان است.
5. اگر کسی کد پویای (کد تایید دومرحلهای) من را خواست، چه کنم؟
آن شخص یا غافل است و یا هکر! در هر دو صورت بلافاصله ارتباط با آن شخص را قطع کنید؛ چون ادامه ارتباط ممکن است فرصت فریبکاری را به او بدهد.
اگر این مطلب برایتان مفید بود، آن را با دیگران به اشتراک بگذارید. همین اقدام ساده میتواند آگاهی افراد بیشتری را نسبت به تهدیدهای دیجیتال افزایش دهد و از بسیاری از سوءاستفادههای مجرمان سایبری جلوگیری کند. همچنین برای آشنایی با نکات کاربردی، آموزشهای بهروز و راهکارهای افزایش امنیت در فضای دیجیتال، بخش امنیت دیجیتال بلاگ همراه اول را دنبال کنید.


ثبت دیدگاه
دیدگاهها
هیچ نظری وجود ندارد.