
تهدیدهای دیجیتال؛ آمارهای تکاندهنده حملات سایبری و راههای پیشگیری
از فیشینگ و باجافزار تا کلاهبرداری با هوش مصنوعی؛ آمارهای مهم امنیت سایبری را بشناسید و یاد بگیرید چگونه از اطلاعات، حسابها و دستگاههای خود در برابر تهدیدهای دیجیتال محافظت کنید.
شاید اگر چند آمار کلیدی در مورد تهدیدات دیجیتال را شنیده بودیم، نکات امنیتی در مورد فضای سایبری را جدیتر میگرفتیم و بسیاری از حملات مهاجمان سایبری ناموفق میبود. ما در این مقاله به آمارهایی در مورد تهدیدات دیجیتال پرداختهایم. عمدهترین تهدیدهای سایبری را بررسی کردهایم و توضیح دادهایم چگونه میتوان از موفقیت آن حملات پیشگیری کرد.
دنیای دیجیتال درست مثل دنیای واقعی است؛ هم فرصت و آسایش دارد و هم تهدید و خطر. اگر بیاحتیاط باشیم، ممکن است با تهدیدهای مختلفی روبهرو شویم و اگر مراقب و آگاه باشیم، میتوانیم با خیال آسودهتری از امکانات دنیای مجازی لذت ببریم.
اما برای مواجهه با تهدیدها، اول باید درک درستی از آنها داشت: اساساً این تهدیدهای امنیت سایبری چقدر جدی هستند؟ چگونه اتفاق میافتند و برای مقابله با آنها چه باید کرد؟
تهدید، اما قابل پیشگیری
حملات سایبری روزبهروز پرشمارتر و فراگیرتر میشوند. پرشمارتر، چون حجم کل حملات سایبری در جهان در سال 2025 نسبت به سال 2024، تقریباً دو برابر شده است. فراگیرتر میشوند چون 73% از مردم یک نفر را میشناسند که قربانی کلاهبرداری سایبری شده است.
این کلاهبرداریها برای مردم عادی هزینه سنگینی داشته. فقط در یک قلم از خسارتها، در سال 2025 حدود 713 میلیون دلار از کیفپول دیجیتال افراد به سرقت رفته، چیزی معادل پنج و نیم تن طلای خالص.
اما دنیا هم برای مقابله با این تهدیدها، ابزارهای خوبی دارد. یکی از مؤثرترین ابزارها، آموزش است. برای مثال یک تحقیق از حدود 15 میلیون کاربر نشان داد فقط با یک سال آموزش مستمر امنیت سایبری، نرخ کلیک روی ایمیلهای فیشینگ تا 86 درصد کاهش پیدا میکند.
چهار تهدید عمده سایبری
اگرچه حملات و تهدیدهای سایبری متنوع هستند اما اکثر آنها را میتوان در چهار دسته زیر قرار داد:
1- فریب کاربر
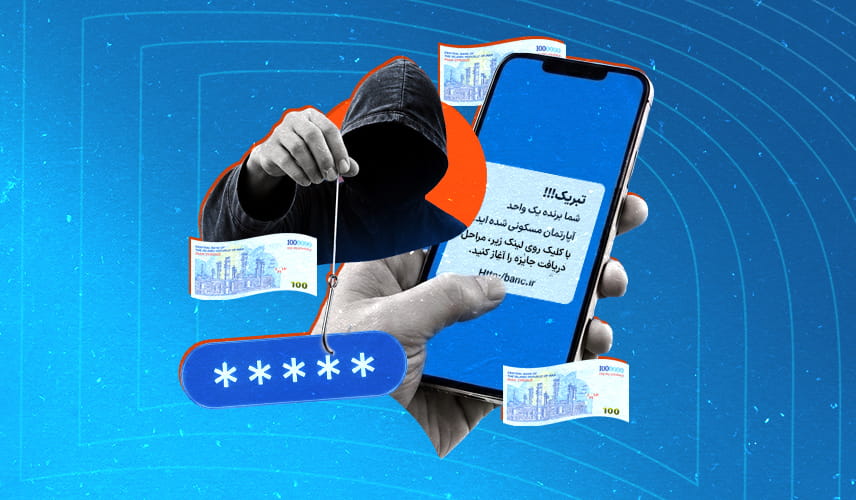
حمله سایبری از طریق فریب، یکی از قدیمیترین، سادهترین و در عین حال مؤثرترین انواع حملات سایبری است که در حدود دو سال اخیر رشد زیادی کرده. در این مدت، کلاهبرداری از طریق فریب پیامکی چهار برابر و از طریق فریب تلفنی بیش از دو برابر شده است.
مهاجم گاهی خود را از طرف یک بانک، فروشگاه یا سازمان معتبر معرفی میکند؛ گاهی هم وانمود میکند دوست یا آشنای شماست. هر کدام که باشد، مهاجم سعی میکند با جلب اعتماد و ایجاد فوریت، شما را به کاری مثل کلیک روی لینک، ارائه اطلاعات یا انتقال پول ترغیب کند.
شاید مهمترین ویژگی این حملات، سرعت فریب و کلیک باشد. فاصله میان باز شدن یک پیام کلاهبرداری توسط یک کاربر تا کلیک او روی لینک، میتواند به کوتاهی 21 ثانیه باشد.
این نوع حملاتِ مبتنی بر فریب کاربر، در ادبیات رایج امنیت سایبری در زمره حملات مهندسی اجتماعی و بهخصوص حملات فیشینگ قرار میگیرند. پیشتر در بلاگ همراه اول بهطور کامل به این دو نوع حمله پرداختهایم.
راه پیشگیری:
اگر پیامک، تماس یا ایمیل مشکوکی دریافت کردید، هویت فرستنده پیام یا تماسگیرنده را از راهی مطمئن بررسی کنید.
این نکته را به یاد داشته باشید که هیچوقت اطلاعات حساسی مثل کد تأیید یا رمز عبور را از طریق پیامک، ایمیل یا تماس تلفنی در اختیار دیگران قرار ندهید.
2- باجگیری دیجیتال
گاهی مهاجم پس از ورود به سیستم قربانی، فایلها، کامپیوتر یا گوشی او را قفل و رمزنگاری میکند. مهاجم در ازای برگرداندن دسترسیها به کاربر، از او باج میخواهد. به این نوع حمله، باجافزاری میگویند و این باج معمولاً به شکل رمزارز دریافت میشود.
باجافزار، تهدیدی در حال رشد است. فقط در همین دو سال اخیر تعداد حملات باجافزاری 50 درصد بیشتر شده و تعداد قربانیان آن نیز حدود 5 برابر شده است. فقط گستردگی نیست؛ میزان خسارت این حملات هم قابل توجه است. در سال 2026 انتظار میرود میزان خسارت حملات باجافزاری به افراد و شرکتها به 203 میلیون دلار در روز برسد.
راه پیشگیری:
همیشه سیستم خود را بهروز نگه دارید و از سیستم و مخصوصاً فایلهای مهم خود، نسخه پشتیبان داشته باشید.
بهتر است دو نسخه پشتیبان داشته باشید؛ هر دو در مکانی جدا از سیستم اصلی، یکی آفلاین و دیگری در یک فضای ابری. (ابر همراهی همراه اول، یکی از مطمئنترین سرویسهای ابری برای ذخیره پشتیبانهای شماست)
برای اطلاع بیشتر دربارهی سرویس ابر همراهی کلیک کنید.
3- هوشمندتر شدن حملات
همانطور که ما از هوش مصنوعی برای اهداف مشروع خود استفاده میکنیم، انتظار میرفت که مهاجمان سایبری هم از هوش مصنوعی برای اهداف نامشروع خودشان استفاده کنند. فقط در دو سال اخیر، استفاده مهاجمان از هوش مصنوعی حدود دو برابر بیشتر شده است.
هوش مصنوعی دستکم به دو شکل عمده به کمک مهاجمان سایبری میآید: «تولید محتوای متقاعدکنندهتر» و «اجرای برخی مراحل حمله با سرعت و دقت بیشتر». هوش مصنوعی کمک میکند تا متن حملات فیشینگ، واقعیتر و اثرگذارتر باشد. همچنین تولید صدا و تصویر جعلی (جعل عمیق یا دیپفیک) با هوش مصنوعی هر روز راحتتر میشود. تولید جعل عمیق (دیپفیک) آنقدر راحت و مؤثر است که فقط در حدود دو سال اخیر، انتشار آن 16 برابر بیشتر شده است.
راه پیشگیری:
اگر پیام یا ایمیلی دریافت کردید که از شما میخواهد روی لینکی کلیک کنید، اطلاعاتی وارد کنید یا کار خاصی انجام دهید، ممکن است آن پیام با بهرهگیری از هوش مصنوعی متقاعدکنندهتر شده باشد؛ هویت فرستنده را بررسی کنید، دوباره پیام را بخوانید و زود تصمیم نگیرید.
اگر یک صدای آشنا از یک شماره ناشناس با شما تماس گرفت و پول یا اطلاعات خاصی درخواست کرد، ممکن است صدا با جعل عمیق (دیپفیک) ساخته شده باشد؛ سؤالهایی بپرسید که فقط آن شخص میداند. یا تلفن را قطع کنید و با شماره اصلی او تماس بگیرید.
4- استفاده از ابزارهای کاربر
همه حملات سایبری با نصب یک بدافزار شروع نمیشود. گاهی ابزار مورد استفاده مهاجمان، از قبل روی سیستم ما وجود دارد. ممکن است از آسیبپذیری یک نرمافزار استفاده کنند. یا با بهرهگیری از اشتباهات ما به بخشی از کامپیوتر یا موبایل ما دسترسی پیدا کنند.
این نوع سوءاستفاده در میان مهاجمان، بسیار رایج است. شرکت بیتدیفندر (Bitdefender) در یک تحقیق به این نتیجه رسید که در 84 درصد از حملات سایبری، به نحوی از ابزارهای موجود روی سیستم قربانی استفاده شده است.
راه پیشگیری:
همیشه سیستم، نرمافزارها و اپلیکیشنهای خود را بهروز نگه دارید. بهروزرسانی جلوی بسیاری از آسیبپذیریها را میگیرد.
دسترسیهای غیرضروری اپلیکیشنها را محدود کنید. حتماً دسترسی اپلیکیشنها، مخصوصاً آنهایی که مشکوک هستند را بررسی کنید.
نقش حیاتی پیشگیری
این سه آمار را بخوانید:
یک هکر میتواند 31 ثانیه بعد از نفوذ به سیستم قربانی، شناسایی آن را شروع کند.
فاصله بین لحظه نفوذ یک هکر تا خارج کردن اولین داده میتواند به کوتاهی 39 ثانیه باشد.
سریعترین رکورد از لحظه نفوذ به یک شبکه تا رسیدن به سیستم دوم، فقط 27 ثانیه بوده است.
این آمار یک واقعیت مهم را نشان میدهد: اگر حادثهای در فضای سایبر رخ دهد، بسیار سریع اتفاق میافتد و زمان زیادی برای واکنش باقی نخواهد ماند. به همین دلیل، پیشگیری و رعایت اصول امنیتی اهمیت حیاتی دارد.
سوالات متداول (FAQ)
در پایان به چند پرسش پرتکرار پاسخ دادهایم. اگر سؤال شما در میان این پرسشها نیست، در بخش نظرات بپرسید تا پاسخ دهیم.
1- چگونه میتوان یک تماس جعلی را تشخیص داد؟
مواردی مثل تغییر غیرعادی در صدا یا لحن همیشگی فرد، تأخیر غیرطبیعی در پاسخ، کیفیت غیرعادی صدا، ناتوانی در پاسخ به سؤالات شخصی، اصرار به فوریت و محرمانه ماندن موضوع تماس، میتوانند نشانهای از جعلی بودن تماس باشند. مطمئنترین کار این است که تماس را قطع کنید و با شماره اصلی آن شخص تماس بگیرید.
2- اگر باجافزار گوشی را قفل کرد، آیا تضمینی وجود دارد که با پرداخت باج بتوان اطلاعات را بازگرداند؟
خیر. هیچ تضمینی وجود ندارد. در موارد زیادی مهاجم پس از دریافت باج، کلید رمزگشایی را تحویل نداده و اطلاعات بازیابی نشده است.
از زاویهای دیگر، پرداخت باج میتواند مهاجم را به حملات بیشتر تشویق کند. بهترین و عملیترین راه، بازیابی از نسخه پشتیبان است. به همین دلیل توصیه میشود همیشه دو نسخه پشتیبان (یکی آفلاین و یکی در فضای ابری) داشته باشید.
3- چرا استفاده از ابزارهای موجود روی سیستم قربانی برای مهاجمان جذاب است؟
چون فعالیتهای مخرب ممکن است در میان فعالیتهای معمول سیستم پنهان شود و شناسایی این فعالیتها را برای آنتیویروسها دشوار کند. از طرفی مهاجم نیز نیازی به نصب برخی ابزارهای جدید ندارد.
4- چگونه کیفپول دیجیتالم را امنتر کنم؟
با این اقدامات، سطح ایمنی کیفپول دیجیتال تا حد بسیار زیادی بالا میرود: استفاده از کیفپول سختافزاری، فعال کردن احراز هویت دومرحلهای، ذخیره نکردن «عبارت بازیابی» در دستگاههای دیجیتال، استفاده از رمزهای قوی و یکتا و جدا کردن کیفپول اصلی از کیفپول روزمره.
اگر میخواهید به سایت یا برنامهای، اجازه دسترسی به کیفپول خود را بدهید، به صورت دقیق آن را بررسی کنید. همچنین مجوزهای آن را به طور مرتب بررسی و در صورت نیاز، لغو کنید.
ثبت دیدگاه
دیدگاهها
هیچ نظری وجود ندارد.